Zarządzanie tożsamością i dostępem (IAM) to ciągły proces, który zapewnia właściwym osobom dostęp do właściwych zasobów, we właściwym czasie i w zakresie potrzebnym do wykonywania obowiązków. Łączy procedury organizacyjne, zasady bezpieczeństwa i narzędzia IT, dlatego nie jest wyłącznie jednorazowym wdrożeniem systemu.
Na czym polega zarządzanie tożsamością?
IAM, czyli Identity and Access Management, obejmuje zarządzanie cyfrowymi tożsamościami użytkowników oraz ich uprawnieniami do aplikacji, systemów, sieci i danych. Dotyczy nie tylko pracowników etatowych, lecz także kontrahentów, pracowników tymczasowych, dostawców i innych osób korzystających z zasobów organizacji.
Proces zaczyna się od ustalenia, kim jest użytkownik, jaka jest jego rola i jakie zasoby są mu potrzebne. Następnie organizacja uwierzytelnia jego tożsamość, określa dozwolone działania i kontroluje, czy dostęp nadal ma uzasadnienie. Uwierzytelnianie odpowiada na pytanie, kto próbuje się zalogować, a autoryzacja określa, co ta osoba może zrobić po pomyślnym zalogowaniu.
IAM obejmuje między innymi nadawanie i odbieranie uprawnień, uwierzytelnianie wieloskładnikowe (MFA), jednokrotne logowanie (SSO), kontrolę dostępu opartą na rolach oraz rejestrowanie działań użytkowników. Najważniejsza zasada mówi, że dostęp powinien być minimalny, ale wystarczający do wykonania konkretnych zadań.
IdM, IAM i IGA – czym różnią się te pojęcia?
Terminy IdM, IAM i IGA bywają stosowane zamiennie, choć opisują różne zakresy. Najprościej rozróżnić je tak: IdM koncentruje się na tożsamości użytkownika, IAM obejmuje tożsamość oraz dostęp, a IGA dodaje nadzór, zarządzanie ryzykiem i audyt.
| Pojęcie | Skrót | Główny cel | Zakres |
|---|---|---|---|
| Identity Management | IdM | Zarządzanie tym, kim jest użytkownik | Tworzenie tożsamości, kont, ról i danych w katalogach |
| Identity and Access Management | IAM | Kontrola dostępu do zasobów | Uwierzytelnianie, autoryzacja, nadawanie i odbieranie uprawnień |
| Identity Governance and Administration | IGA | Nadzór nad tożsamościami i uprawnieniami | Polityki, zatwierdzenia, przeglądy dostępów, audyt i rozdział obowiązków |
Cykl życia tożsamości
Sercem IAM jest cykl życia tożsamości. Zaczyna się przed uzyskaniem przez użytkownika pierwszego dostępu i kończy dopiero po wycofaniu wszystkich kont oraz uprawnień. Każda zmiana sytuacji pracownika powinna powodować odpowiednią aktualizację w systemach.
Podczas onboardingu dane z systemu kadrowego lub innego źródła tożsamości mogą uruchomić proces utworzenia konta i przypisania podstawowych ról. Przy zmianie stanowiska część dostępów powinna zostać odebrana, a nowe uprawnienia nadane zgodnie z zakresem obowiązków. Offboarding obejmuje zablokowanie lub usunięcie kont, odebranie dostępów oraz zabezpieczenie zasobów należących do organizacji.
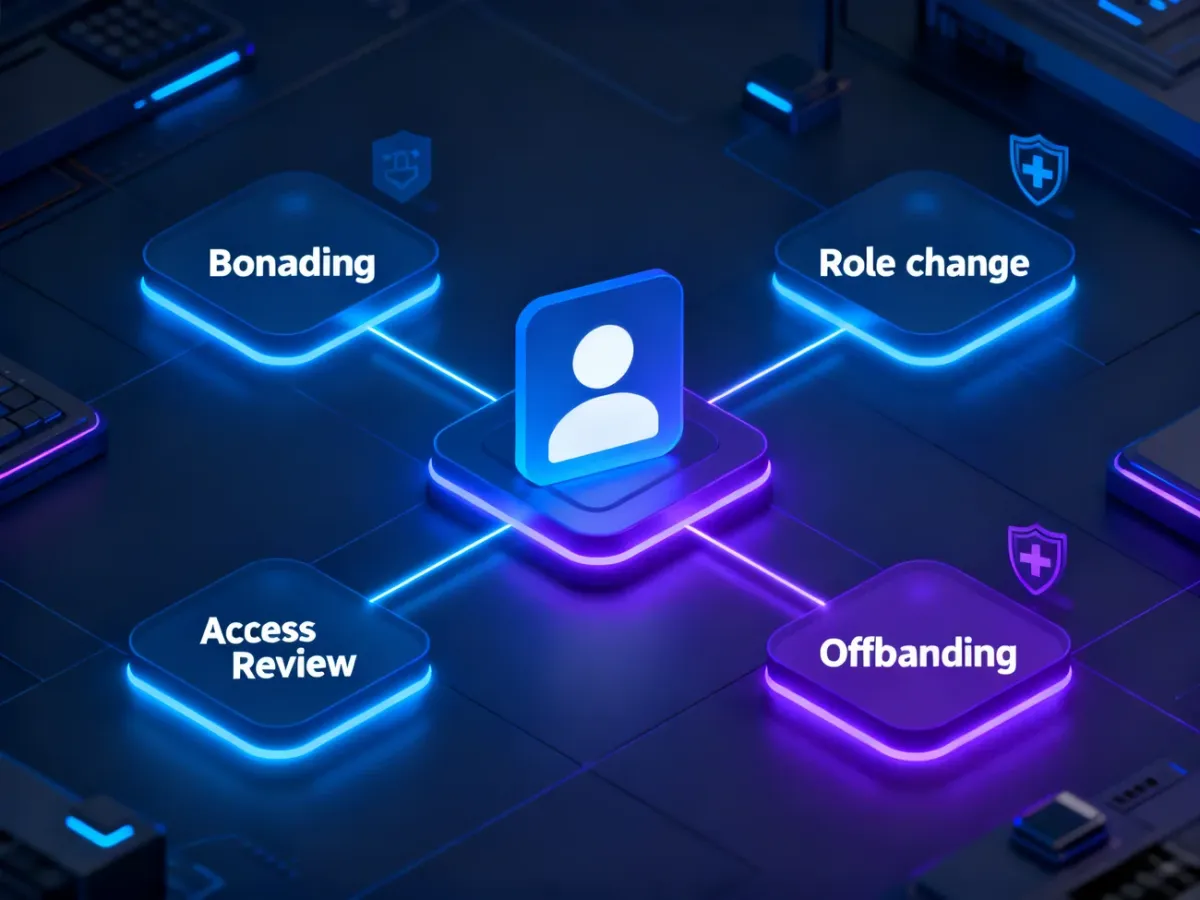
W dobrze zaprojektowanym procesie decyzje nie zależą wyłącznie od administratora. Przełożony potwierdza potrzebę dostępu, właściciel systemu określa jego zakres, a osoby odpowiedzialne za bezpieczeństwo lub zgodność mogą sprawdzić, czy nie powstaje konflikt uprawnień. IGA wspiera także okresową certyfikację dostępów, czyli potwierdzanie, że przyznane prawa nadal są potrzebne.
Dlaczego IAM jest ważne dla organizacji?
Brak uporządkowanego zarządzania tożsamością prowadzi do nadmiarowych uprawnień, nieaktualnych kont i trudności z ustaleniem, kto może korzystać z określonych danych. Szczególne ryzyko stwarzają konta „osierocone”, pozostawione po odejściu pracownika, oraz uprawnienia zachowane po zmianie stanowiska.
Najważniejsze korzyści z wdrożenia IAM obejmują:
- Lepszą ochronę danych – zasada minimalnych uprawnień ogranicza zakres potencjalnych nadużyć, a MFA utrudnia wykorzystanie skradzionych danych logowania.
- Kontrolę nad cyklem życia kont – onboarding, zmiana roli i offboarding mogą przebiegać według jednolitych reguł, zamiast na podstawie ręcznych zgłoszeń.
- Audytowalność – organizacja może sprawdzić, kto otrzymał dostęp, kto go zatwierdził, kiedy został zmieniony i z jakich zasobów korzystano.
- Wsparcie zgodności – ewidencja i przegląd uprawnień pomagają realizować wymagania związane między innymi z RODO i dyrektywą NIS2, choć sam IAM nie oznacza automatycznej zgodności z tymi regulacjami.
- Ograniczenie konfliktów obowiązków – kontrola SoD pomaga wykrywać sytuacje, w których jedna osoba może wykonywać wzajemnie wykluczające się czynności, na przykład zlecać i zatwierdzać tę samą płatność.
- Większą sprawność operacyjną – automatyzacja zmniejsza liczbę ręcznych zadań, skraca czas przyznawania dostępów i ogranicza ryzyko błędów.
IAM jest szczególnie istotne w środowiskach hybrydowych, w których organizacja korzysta jednocześnie z systemów lokalnych i usług chmurowych. Zasady dostępu muszą wtedy działać spójnie niezależnie od lokalizacji użytkownika, urządzenia i rodzaju aplikacji.
Jak IAM działa w praktyce?
Przykładem może być zatrudnienie specjalisty do działu finansowego. Na podstawie danych o stanowisku system przypisuje mu standardową rolę RBAC, czyli zestaw uprawnień związanych z konkretnymi obowiązkami. Dostęp do wrażliwych danych może wymagać dodatkowej akceptacji właściciela systemu lub przełożonego.
Typowy proces nadawania uprawnień przebiega następująco:
- Rejestracja tożsamości – HR lub inne źródło danych przekazuje informację o zatrudnieniu i roli pracownika.
- Utworzenie kont – system IAM tworzy konto w katalogu oraz inicjuje konta w powiązanych aplikacjach.
- Przypisanie roli RBAC – użytkownik otrzymuje uprawnienia wynikające ze stanowiska, zespołu lub zakresu obowiązków.
- Zatwierdzenie wyjątków – dostęp wykraczający poza standardową rolę wymaga dodatkowej decyzji i zostaje zarejestrowany.
- Przegląd i aktualizacja – przy zmianie stanowiska uprawnienia są modyfikowane, a po zakończeniu współpracy odbierane.
Automatyzacja nie oznacza, że każda decyzja powinna odbywać się bez udziału człowieka. Wrażliwe dostępy, konta uprzywilejowane i wyjątki od standardowych ról często wymagają ręcznej akceptacji. Zadaniem systemu jest uporządkowanie tego procesu, wskazanie osób odpowiedzialnych i zachowanie historii decyzji.
IAM powinno obejmować również kontrahentów i pracowników tymczasowych. Ich dostęp może być ograniczony czasowo, przypisany do konkretnego projektu albo uzależniony od trwającej umowy. Takie warunki trzeba uwzględnić już przy projektowaniu ról i reguł automatyzacji.
IAM jako proces organizacyjny
Technologia nie zastąpi jasnych zasad odpowiedzialności. Organizacja musi określić, kto zatwierdza dostęp, kto jest właścicielem aplikacji, jak często wykonuje się przeglądy i jakie działania są podejmowane po wykryciu naruszenia. W proces powinny być zaangażowane co najmniej IT, bezpieczeństwo, HR, właściciele systemów, menedżerowie oraz compliance.
Dlatego zarządzanie tożsamością nie kończy się na uruchomieniu narzędzia. Zmieniają się pracownicy, struktura organizacyjna, aplikacje i wymagania regulacyjne. Role, polityki oraz integracje trzeba okresowo oceniać, aby dostęp rzeczywiście odpowiadał aktualnym potrzebom biznesowym.
IAM łączy ochronę informacji z codzienną sprawnością organizacji. Odpowiada nie tylko za to, kto może się zalogować, lecz także za cały cykl życia tożsamości, zasadność uprawnień i możliwość wykazania, że dostępem zarządzano zgodnie z przyjętymi regułami.