Szyfrowanie end-to-end, czyli E2EE, chroni wiadomość tak, aby została zaszyfrowana na urządzeniu nadawcy i odszyfrowana dopiero na urządzeniu odbiorcy. Dostawca usługi może przekazywać dane, ale nie powinien mieć dostępu do ich treści.
Jak działa szyfrowanie end-to-end?
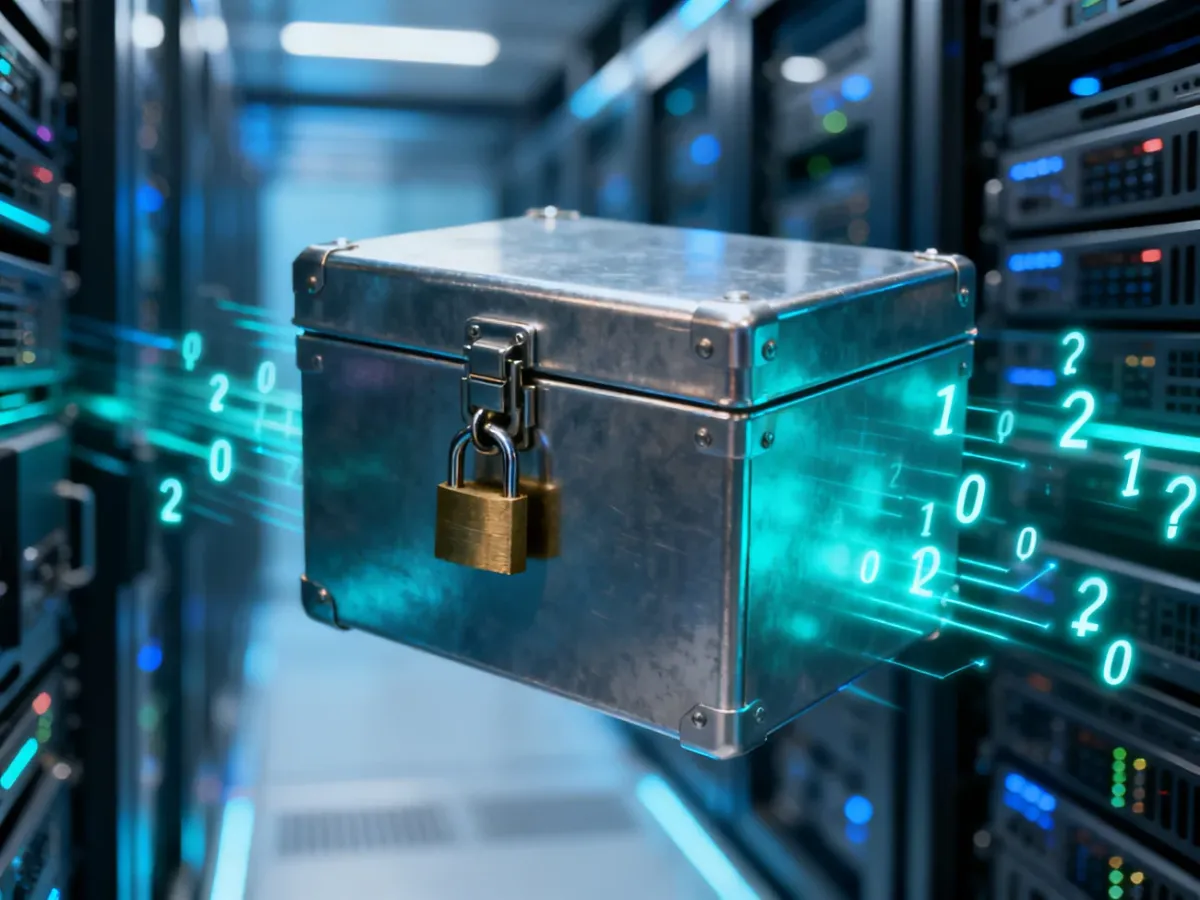
Najłatwiej wyobrazić je sobie jako przesyłanie listu w zamkniętej skrzynce. Nadawca wkłada wiadomość do środka i zamyka ją kłódką. Klucz pozwalający ją otworzyć ma tylko odbiorca. Skrzynka może przejść przez ręce kuriera, sortownię i punkt doręczeń, ale żadna z tych osób nie odczyta listu.
W tej analogii skrzynką jest zaszyfrowana wiadomość, kurierem – serwer lub dostawca komunikatora, a kluczem – informacja kryptograficzna potrzebna do odszyfrowania treści. Wiadomość zostaje zabezpieczona jeszcze na urządzeniu nadawcy. Po drodze pozostaje nieczytelna, a odbiorca odczytuje ją dopiero po dotarciu na jego urządzenie.
Klucze kryptograficzne są technicznym odpowiednikiem kłódki i klucza. Nie trzeba znać matematyki stojącej za ich działaniem, aby zrozumieć najważniejszą zasadę: w prawidłowo wdrożonym E2EE klucze umożliwiające odczyt treści znajdują się po stronie użytkowników końcowych. Serwer przekazuje zamkniętą skrzynkę, lecz nie może jej otworzyć.
Oznacza to, że sama obecność wiadomości na serwerze nie daje jego operatorowi dostępu do jej treści. Ma to znaczenie także w razie przejęcia serwera przez osoby nieuprawnione. Mogą one próbować zdobyć zapisane dane, ale zaszyfrowana zawartość nie powinna być dla nich czytelna bez odpowiednich kluczy.
E2EE a szyfrowanie w tranzycie – jaka jest różnica?
Nie każde szyfrowanie stosowane w aplikacji jest szyfrowaniem end-to-end. Zwykłe szyfrowanie w tranzycie, najczęściej kojarzone z protokołami TLS lub SSL, chroni dane podczas przesyłania między urządzeniem a serwerem. Dzięki temu osoba przechwytująca połączenie nie widzi ich wprost.
W takim modelu serwer może jednak otrzymać dane w formie, którą da się odczytać. E2EE idzie krok dalej: treść pozostaje zaszyfrowana także wtedy, gdy znajduje się na serwerze. To dlatego zapewnia wyższy poziom prywatności niż samo zabezpieczenie połączenia.
W praktyce z szyfrowaniem end-to-end możesz spotkać się w kilku miejscach:
- Komunikatory internetowe – niektóre aplikacje, takie jak Signal czy WhatsApp, wykorzystują E2EE do ochrony rozmów i połączeń między użytkownikami.
- Szyfrowane kopie zapasowe – mogą zabezpieczać zapisane dane tak, aby ich treść nie była dostępna dla osób obsługujących infrastrukturę przechowującą kopię.
- Przechowywanie plików w chmurze – wybrane usługi szyfrują pliki przed wysłaniem ich na serwer i umożliwiają odszyfrowanie ich tylko uprawnionemu użytkownikowi.
- Przesyłanie poufnych dokumentów – E2EE może ograniczyć dostęp pośredników do treści plików i wiadomości przesyłanych między konkretnymi osobami.
Trzeba przy tym sprawdzić, jak konkretnie działa dana usługa. Sama informacja o „szyfrowaniu” nie przesądza jeszcze, że zastosowano E2EE. Znaczenie ma także sposób przechowywania kluczy, obsługa kopii zapasowych i możliwość odzyskania konta.
Ochrona ma również swoją cenę. Jeśli użytkownik utraci jedyny klucz, hasło lub dostęp do urządzenia, odzyskanie danych może być trudne albo niemożliwe. Wynika to z tej samej zasady, która chroni prywatność: skoro dostawca nie ma klucza do skrzynki, nie zawsze może otworzyć jej na prośbę właściciela.
Dla użytkownika szyfrowanie end-to-end oznacza większą kontrolę nad tym, kto może czytać jego wiadomości i pliki. Dlatego uznaje się je za standard ochrony prywatnej komunikacji – nie dlatego, że usuwa wszystkie zagrożenia, lecz dlatego, że ogranicza dostęp pośredników do samej treści danych.